

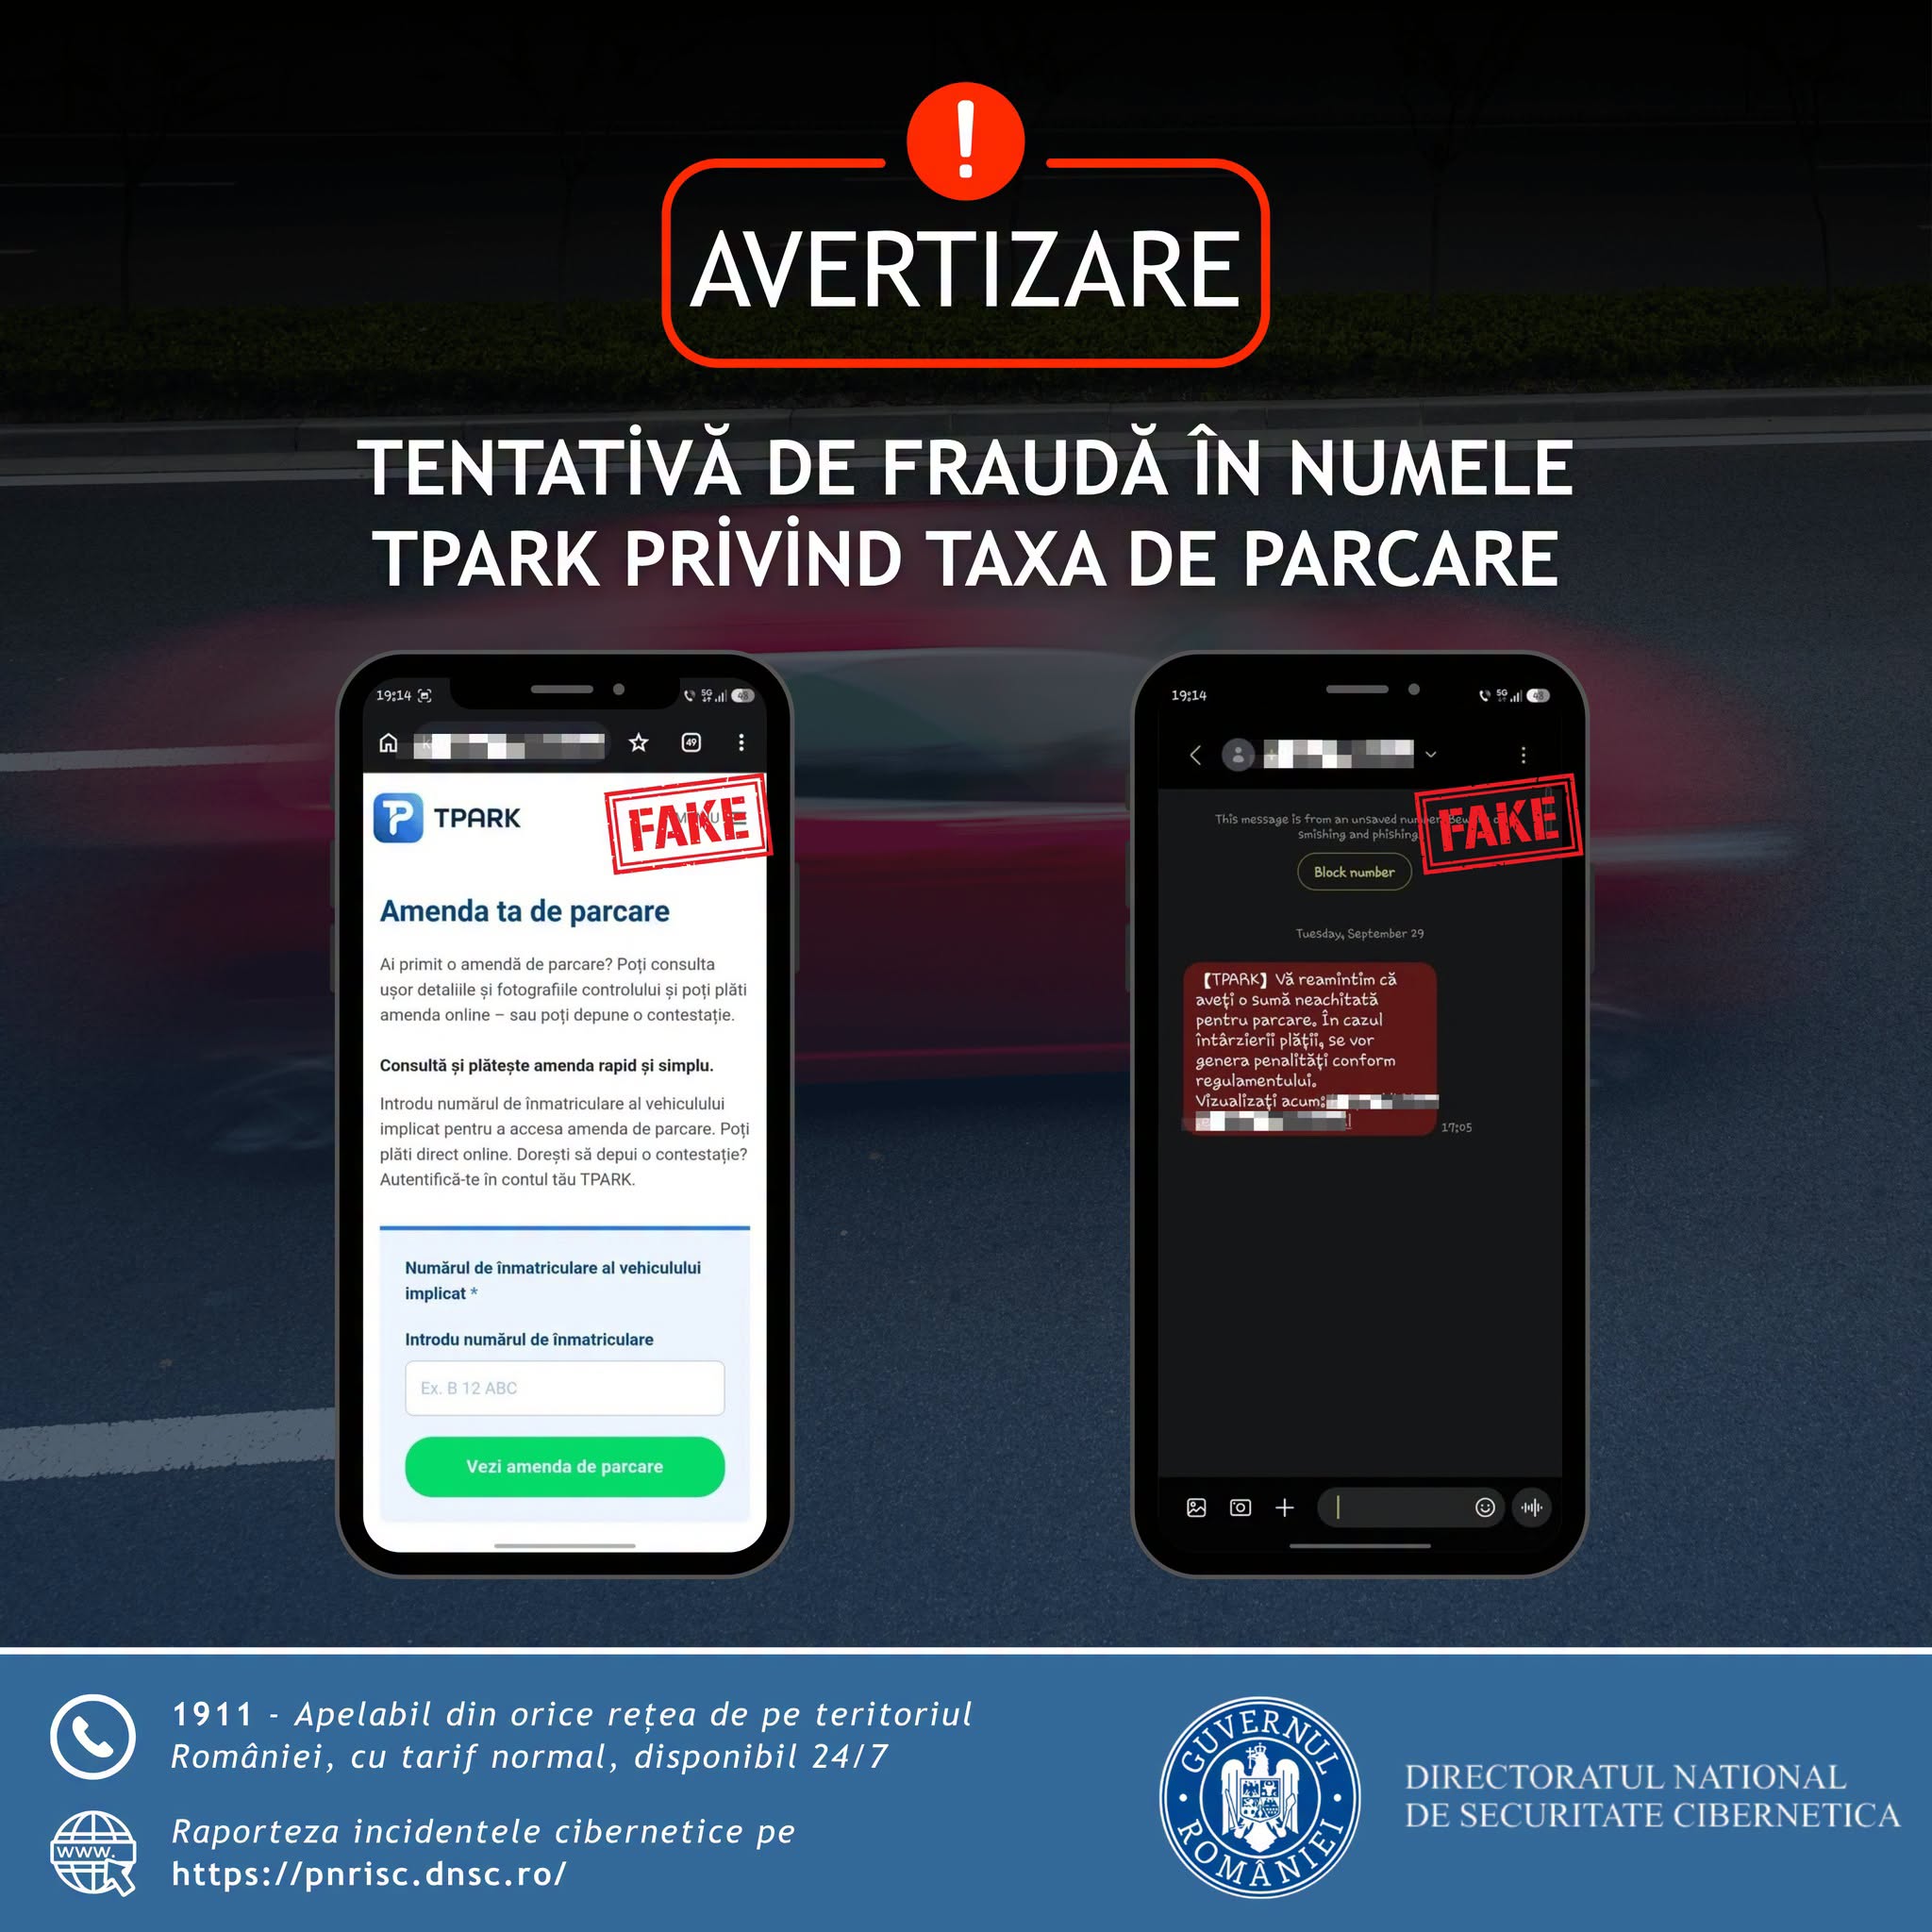
Directoratul Național de Securitate Cibernetică (DNSC) a emis o alertă oficială privind o nouă metodă de fraudă utilizată de atacatori în România. Aceștia trimit mesaje SMS false, bazate pe numele și identitatea vizuală a TPARK, pentru a induce în eroare cetățenii. Scopul principal al acestor mesaje este convingerea utilizatorilor că au o sumă neachitată pentru serviciile de parcare, determinându-i să efectueze plăți pe site-uri nesigure.
Mesajele frauduloase sunt transmise de la un număr de telefon necunoscut și anunță existența unei presupuse datorii. Pentru a forța o reacție imediată a victimelor, textul SMS-ului invocă aplicarea unor penalități în cazul în care plata nu este efectuată prompt. Această strategie de a crea un sentiment artificial de urgență este utilizată pentru a împiedica utilizatorul să verifice corect informațiile primite înainte de a acționa.
Linkul furnizat în SMS nu direcționează utilizatorul către domeniul oficial al TPARK, ci către o pagină creată special pentru atac. Site-ul fraudulos imită foarte fidel identitatea vizuală a platformei legitime, utilizând același logo și elemente grafice similare pentru a părea autentic. Această replicare vizuală are rolul de a câmpă de încredere la destinatari, care pot crede că se află pe platforma oficială de parcare.
Pe site-ul fals, procesul de escrocherie continuă prin solicitarea unor informații specifice de la utilizator. Victima este îndemnată să introducă numărul de înmatriculare al autovehiculului său, sub pretextul necesității de a verifica existența unei amenzi sau a unei datorii de parcare. După această etapă, persoana este direcționată către un proces de plată care este, în realitate, un mecanism fraudulos conceput pentru a extrage date personale și bancare.
Scopul final al acestor atacuri este obținerea datelor de card ale utilizatorilor pentru a le compromite conturile. Atacatorii folosesc elemente de presiune și o interfață care pare oficială pentru a facilita furtul de informații sensibile. DNSC recomandă prudență sporită în momentul în care se primesc notificări de plată prin SMS, mai ales dacă acestea provin de la numere neidentificate sau conțin link-uri care nu aparțin domeniilor oficiale ale instituțiilor sau companiilor menționate.
În contextul amenințărilor cibernetice constante, securitatea tranzacțiilor digitale rămâne o prioritate pentru sistemul financiar. Deși instituțiile bancare și autoritățile de securitate monitorizează fluxurile de date, metodele de phishing evoluează rapid prin utilizarea unor identități vizuale familiare. Protecția împotriva acestor fraude depinde în mare măsură de verificarea atentă a surselor și de evitarea accesării link-urilor trimise prin mesaje necerute.