

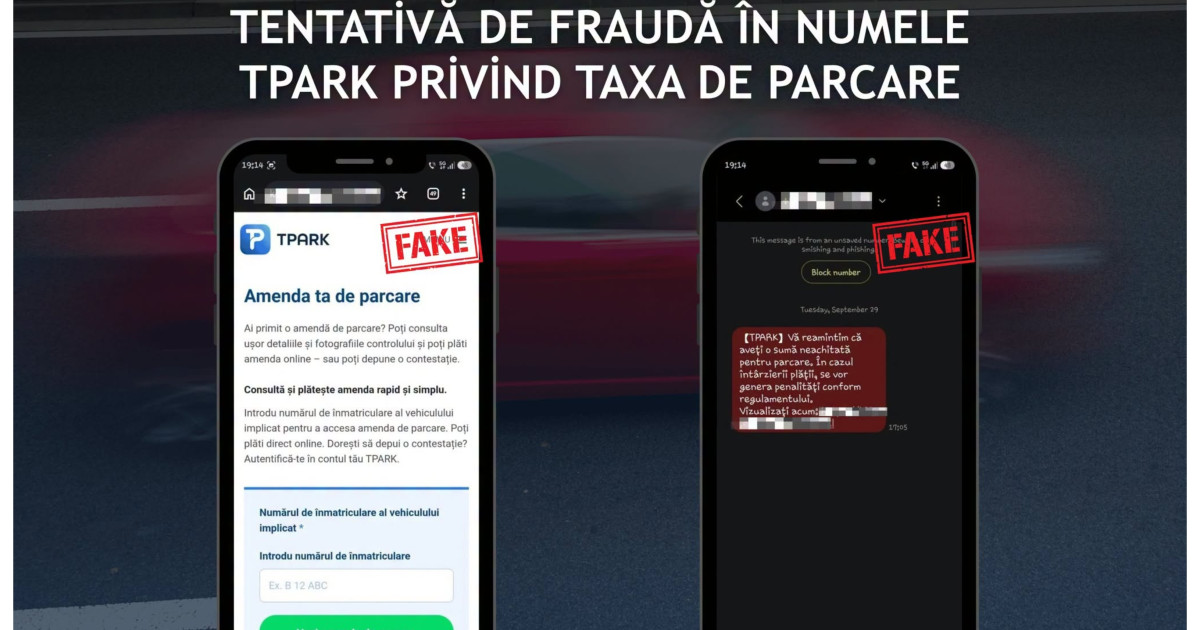
Directoratul Național de Securitate Cibernetică (DNSC) a emis un avertisment oficial cu privire la o campanie de mesaje SMS frauduloase care circulă în prezent. Atacatorii trimit mesaje în numele TPARK, informând utilizatorii în mod fals că aceștia au o sumă de plată pentru parcare. Scopul principal al acestui mecanism este inducerea utilizatorilor în eroare pentru a îi determina să efectueze plata printr-un link periculos inclus în mesajul primit.
Mesajele sunt structurate astfel încât să creeze un sentiment de urgență extremă la nivelul destinatarilor. Escrocii folosesc termeni precum „sumă neachitată” sau „penalități” pentru a sugera că plata trebuie făcută imediat, sub amenințarea unor sancțiuni suplimentare. Această tactică psihologică este menită să determine persoanele să acționeze impulsiv, fără a mai analiza autenticitatea sursei sau a verifica dacă mesajul respectiv este într-adevăr legitim.
Specialiștii din cadrul DNSC au subliniat că aceste SMS-uri sunt transmise de pe numere necunoscute, iar linkurile furnizate nu direcționează către domeniul oficial al TPARK. Pagina web accesată prin intermediul acestor linkuri este construită pentru a imita identitatea vizuală a platformei oficiale, utilizând logo-ul și elemente grafice similare. Această replicare vizuală are rolul de a câștiga încrederea victimelor și de a masca natura frauduloasă a site-ului.
În procesul de înșelăciune, victimele sunt solicitate să introducă numărul de înmatriculare al autoturismului pentru a verifica presupusa amendă. După această etapă, utilizatorii sunt direcționați către o pagină de plată unde le sunt cerute datele financiare. DNSC recomandă ca serviciile TPARK să fie accesate exclusiv prin canalele oficiale, fie prin introducerea manuală a adresei în browser, fie prin intermediul aplicației oficiale, evitând orice link primit prin SMS.
Pentru a preveni pierderile financiare, autoritățile sfătuiesc utilizatorii să nu introducă datele cardului pe pagini accesate din mesaje nesolicitate. În cazul în care o persoană a introdus deja datele bancare pe site-ul fraudulos, se recomandă contactarea de urgență a băncii. Această măsură este necesară pentru a bloca imediat instrumentul de plată și pentru a verifica dacă au existat tranzacții neautorizate efectuate de atacatori pe contul respectiv.
Această nouă metodă de înșelăciune se înscrie într-un context de creștere a riscurilor digitale pentru șoferi. Escrocii utilizează tehnici de inginerie socială pentru a ajunge la datele bancare ale utilizatorilor, profitând de vulnerabilitățile psihologice legate de plăți și penalități. Monitorizarea constantă a acestor campanii de phishing este esențială pentru protecția consumatorilor în mediul online.